15. سپتامبر 2026
RCE در Valkey و Redis: rebase به ۸.۰.۱۰ و ۸.۰.۱۱ روی توزیعهای اصلی
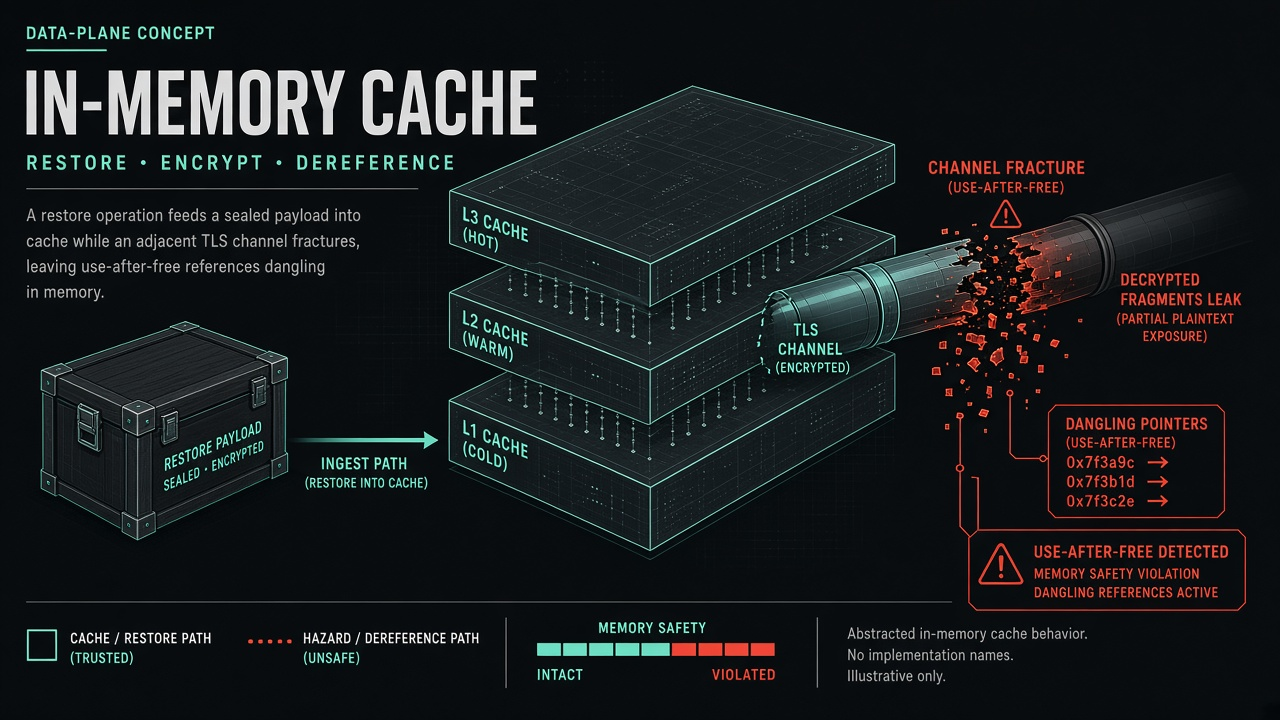
کش و data-plane معمولاً «بعد از LDAP و firewall» پچ میشوند. این موج خلاف آن عادت است. همان راندآپ ۱۰ سپتامبر LinuxCompatible Redis و Valkey را «بازیگر تکراری RCE» خوانده.
بردارهایی که اسم برده:
- CVE-2026-66373 — RCE از مسیر payload RESTORE
- CVE-2026-81934 — use-after-free روی pending-data در TLS
- CVE-2026-63639 و CVE-2026-56684 — بردارهای RCE اضافی در بستهٔ Valkey
اگر نمونه به شبکهٔ داخلی یا بدتر به اینترنت وصل است و دستور RESTORE یا TLS ترمینیشن روی خود پروسه است، اینها باگ «فقط local» نیستند.
کدام نسخه روی کدام distro آمده
طبق جدولهای همان راندآپ:
- AlmaLinux 9:
valkeyبا شدت Important، rebase به ۸٫۰٫۱۰، فیکس CVE-2026-66373 / 63639 / 56684. کانالredisروی Alma 9 جداگانه CVE-2026-66373 و CVE-2026-81934 را Important گرفته. - Oracle Linux 9:
valkeyrebase به ۸٫۰٫۱۰ (CVE-2026-56684، 63639، 66373). ماژولredis:7rebase به ۷٫۲٫۱۶ با CVE-2026-66373، CVE-2026-72568، CVE-2026-81934. - Oracle Linux 10:
valkeyrebase به ۸٫۰٫۱۱ با همان سه CVE. - Rocky Linux 10: RLSA-2026:64796 برای
valkey(امنیت + bugfix + enhancement). Rocky 8 و 9 بهترتیب RLSA-2026:64823 (redis:6) و RLSA-2026:64824 (redis) را Important گرفتهاند.
Fedora 43 در همان موج valkey 8.1.10-1 دارد، با فیکسهایی از جنس CLIENT KILL روی RDMA و ACL؛ آن را با rebase ۸٫۰٫۱۰ خانواده RHEL قاطی نکنید.
اپراتور کش: نسخهٔ فعلی را با valkey-server --version یا بستهٔ RPM ببینید، بعد dnf مربوط به کانال. بعد از ارتقا، replication و persist را چک کنید؛ RCE روی data-plane یعنی اگر نمونه از قبل در معرض بوده، پچ بهتنهایی تاریخچه را پاک نمیکند.